Взлом Optimizely: код для кражи криптовалюты работал на 178 сайтах, включая Ledger, HSBC, BBC и Zoom. Что произошло, кого это затронуло и как проверить адрес перед отправкой
Взлом Optimizely: 16 ноября 2026 года злоумышленник использовал Optimizely — сервис тестирования сайтов, который многие крупные компании загружают на каждой странице, — чтобы внедрить код, подменявший адреса криптокошельков на сайтах 178 организаций, включая Ledger, HSBC, BBC и Zoom, по данным компании по кибербезопасности Report URI. Собственные серверы компаний взломаны не были: код попал на сайты через скрипт Optimizely. Optimizely сообщила журналистам, что злоумышленник «воспользовался уязвимостью в процессе регистрации аккаунтов Experimentation», и заявила, что устранила уязвимость и удалила код. По данным Report URI, последний заражённый скрипт был очищен в 23:11 UTC того же дня. Кошельки, связанные с атакой, получили от примерно $2 300 до $7 150 — в зависимости от того, кто считает; ни одна компания не сообщила свою цифру. В этой статье — что произошло, как работает код подмены адресов, кого это затронуло, а также чек-лист, как проверить адрес перед отправкой. Всё время указано в UTC.
 NO KYCРегистрация на BloFin
 Регистрация на Bybit
 Регистрация на OKX
 Регистрация на Bitget
 Регистрация на MEXC
 Регистрация на OrangeX
 Регистрация на Toobit
Что произошло при взломе Optimizely
Ключевые моменты, время в UTC:
| Время (UTC) | Что произошло | Источник |
|---|---|---|
| С 13 по 16 ноября | Более ранняя волна похожего кода распространяется через три других веб-сервиса | Hudson Rock через CoinDesk, Report URI |
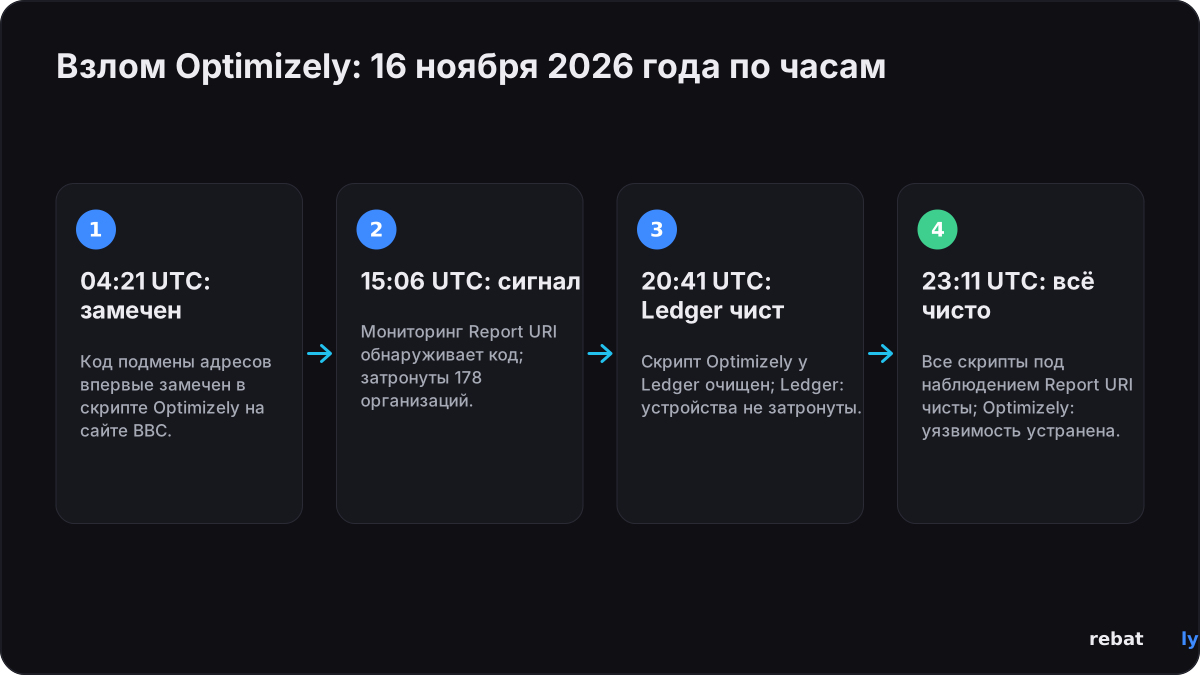
| 16 ноября, 04:21 | Первый заражённый скрипт Optimizely замечен на сайте BBC | Report URI, Cointelegraph, SecurityWeek |
| 16 ноября, 13:43 | В скрипт добавлен код для кражи данных банковских карт | Report URI |
| 16 ноября, 15:06 | Мониторинг Report URI обнаруживает вредоносный код на сайте клиента | Scott Helme |
| 16 ноября, 19:25 | Кошельки, связанные с атакой, получили около $7 040 | Report URI, CoinDesk |
| 16 ноября, 20:41 | Скрипт Optimizely на сайте Ledger очищен | Report URI, Cointelegraph |
| 16 ноября, 21:52 | Код остаётся только в одном из 188 заражённых скриптов | Report URI, BleepingComputer, SecurityWeek |
| 16 ноября, 23:11 | Все скрипты, которые отслеживает Report URI, чисты | Report URI |
| 17 ноября, 01:02 | Страница статуса Optimizely подтверждает инцидент и сообщает, что уязвимость устранена | Optimizely |
| 17 ноября | Ledger сообщает, что код больше не раздаётся на её сайте, а её устройства не затронуты | Ledger через U.Today |
Optimizely относит своё первое вредоносное изменение к 07:51 16 ноября, сообщил CSO Online, не указав часовой пояс; время 04:21 UTC у Report URI взято из сохранённых копий страницы BBC. По данным Report URI, в общей сложности код работал около 19 часов, а на сайте Ledger — около 16 часов. StepSecurity, другая компания по кибербезопасности, оценила этот срок для большинства сайтов примерно в 16 часов.
Как произошёл взлом Optimizely
Optimizely проводит A/B-тесты: сайт подключает один скрипт Optimizely, и затем браузер каждого посетителя выполняет любой код, который содержится в проекте Optimizely этого сайта. Optimizely сообщила Cointelegraph и другим изданиям, что неуполномоченное лицо «воспользовалось уязвимостью в процессе регистрации аккаунтов Experimentation» и с её помощью добавило вредоносный JavaScript в некоторые проекты клиентов. На её странице статуса сказано лишь, что была использована уязвимость и что компания «устранила уязвимость и удалила внедрённый код из затронутых проектов».
Report URI заявила, что не знает, как злоумышленник получил доступ на запись. Компания нашла код в поле «Project JavaScript» каждого проекта; он раздавался из собственной сети Optimizely, и, по словам Report URI, это не была атака на саму сеть: она «отдавала ровно то, что ей дали». Код загружал более крупный скрипт с домена, зарегистрированного примерно через час после первого внедрения, и за день злоумышленник пересобрал этот скрипт 26 раз. Поскольку код пришёл через доверенного поставщика, злоумышленнику не нужно было напрямую взламывать ни один из затронутых сайтов, сообщил CoinDesk. Именно поэтому это атака на цепочку поставок.
Как работает код подмены адресов
Адрес криптокошелька — длинная строка, которую никто не читает целиком. На этом и строится код подмены адресов, который часто называют перехватчиком буфера обмена. Report URI выяснила, что этот скрипт:
• искал адреса кошельков на странице, в полях форм и в ссылках и заменял их адресами злоумышленника;
• менял скопированное: вы копируете адрес, а вставляется адрес злоумышленника;
• охватывал Bitcoin, Ethereum и другие EVM-сети, TRON, Solana, TON, Litecoin, Bitcoin Cash и Dogecoin и проверял, что подменённый адрес действителен в той же сети, чтобы кошелёк его принял;
• с 13:43 UTC также пытался считывать номера карт, вводимые в собственные формы сайта. Поля для карт, которые платёжные провайдеры размещают в отдельном фрейме, были ему недоступны, а Scott Helme сказал Cointelegraph, что нет доказательств того, что данные карт действительно были перехвачены;
• после подмены отправлял злоумышленнику cookies и скриншот, а на старые iPhone загружал код, связанный с известными наборами эксплойтов для iOS.
Итог: страница может выглядеть совершенно правильно — с нужным логотипом и нужным веб-адресом, — а вставленный вами адрес будет не тем, который вы скопировали. Транзакцию, отправленную в блокчейне на неверный адрес, как правило, нельзя отменить.
Кого это затронуло
Report URI проверила 1 611 скриптов Optimizely и нашла 188 заражённых, принадлежащих 178 организациям из 20 отраслей, и заявила, что реальное число «вероятно, выше». Optimizely количество не назвала. Из названных организаций следующие подтверждены Report URI и как минимум одним СМИ:
| Сайт | Тип | Кто подтвердил |
|---|---|---|
| Ledger | Производитель аппаратных криптокошельков | Report URI, Ledger, CoinDesk, Cointelegraph, Decrypt |
| OANDA / Coinpass | Брокер и криптоплатформа | Report URI, CoinDesk, Cointelegraph |
| IG | Торговая платформа | Report URI, CoinDesk, Cointelegraph, BleepingComputer |
| Interactive Investor | Инвестиционная платформа | Report URI, CoinDesk, Cointelegraph |
| TMS Brokers | Брокер | Report URI, CoinDesk, Cointelegraph |
| Betashares | Управляющая компания | Report URI, CoinDesk |
| HSBC | Банк (12 сайтов HSBC, по данным Report URI) | Report URI, CoinDesk, SecurityWeek, Decrypt |
| Equifax | Кредитное бюро | Report URI, SecurityWeek, Reuters через Tech Times |
| BBC | Новости | Report URI, CoinDesk, Cointelegraph, BleepingComputer |
| CNN | Новости | Report URI, Cointelegraph, BleepingComputer, SecurityWeek |
| Zoom | Видеозвонки | Report URI, Cointelegraph, BleepingComputer, SecurityWeek |
| Salesforce | Корпоративное ПО | Report URI, CoinDesk, Cointelegraph, BleepingComputer |
| GitLab | Разработка ПО | Report URI, BleepingComputer, SecurityWeek |
| IKEA | Розничная торговля | Report URI, Cointelegraph, SecurityWeek |
OANDA, выступая от имени Coinpass и TMS Brokers, заявила Cointelegraph: «Наши внутренние системы и инфраструктура не были взломаны». Equifax перестала использовать Optimizely и не нашла признаков компрометации своих систем, сообщило Reuters (через Tech Times). Присутствие в этом списке означает, что сайт несколько часов раздавал этот код, а не то, что его клиенты потеряли деньги.
Сколько было похищено и кто об этом сообщает
Ни одна затронутая компания и ни одна жертва не сообщили об убытках. Все цифры получены по кошелькам злоумышленника:
| Цифра | Что учитывается | Источник |
|---|---|---|
| Около $7 040, в основном в Bitcoin | Получено к 19:25 UTC 16 ноября | Report URI, CoinDesk |
| Около $7 150 | Получено в BTC, LTC, USDT, TRX и ETH, по обновлению Report URI от 17 ноября | Report URI, Decrypt |
| Около $7 100 | Получено 16 ноября, по собственной проверке блокчейна | Cointelegraph |
| Около $6 600 | Получено или хранится; часть адресов была активна до атаки | StepSecurity через Cointelegraph |
| Около $2 300 | Фактически отправлено жертвами; по словам Thorn, большая часть остального — собственные средства злоумышленника | Alex Thorn, Galaxy Digital (один источник) |
CoinDesk сообщил, что Bloomberg не смог независимо подтвердить цифру $7 040, а BleepingComputer отметил, что у некоторых кошельков была активность до 16 ноября. Сколько номеров карт или cookies попало к злоумышленнику, неизвестно, заявила Report URI. Rebatly не прогнозирует цены, и эта статья не даёт рыночных прогнозов.
Что говорят Optimizely, Ledger и другие
• Optimizely: компания заблокировала уязвимый путь, развернула исправление, удалила внедрённый код, завершила активные сессии, отозвала токены и сбросила доступ для затронутых аккаунтов, а также уведомила всех затронутых клиентов, сообщила она Cointelegraph и другим изданиям. На её странице статуса инцидент отмечен как «Monitoring» (мониторинг).
• Ledger: «вредоносный код больше не раздаётся через наш сайт», — написала в X команда безопасности Ledger Donjon, как сообщил U.Today. Она добавила, что инцидент «не затрагивает архитектуру безопасности устройств Ledger» и что приватные ключи по-прежнему защищены устройством.
• Устройства: ни один из прочитанных нами источников не сообщает о компрометации аппаратных кошельков Ledger; код выполнялся на сайтах, а не на устройствах.
• OANDA: её внутренние системы не были взломаны, и компания следит за ситуацией.
• Salesforce: компания проверяет, что скрипты Optimizely на её сайтах отключены, сообщил BleepingComputer.
• Без ответа: Optimizely не сообщила, сколько клиентов затронуто, и никто не объяснил, как злоумышленник добрался до проектов не связанных между собой клиентов.
Чек-лист безопасности адреса перед отправкой криптовалюты
Такой код обманывает беглый взгляд, но не внимательную проверку. Перед любым выводом или переводом:
• Сверяйте первые и последние шесть символов или больше каждого вставленного адреса с источником, а также несколько символов в середине. Некоторые такие программы подставляют адреса, которые начинаются и заканчиваются так же, как настоящий.
• Сначала отправьте небольшую тестовую сумму на новый адрес, убедитесь, что она дошла, и только потом отправляйте остальное.
• Пользуйтесь адресной книгой и белым списком адресов для вывода на своей бирже, чтобы вывод был возможен только на заранее сохранённые адреса, и держите 2FA для вывода включённой.
• Проверяйте адрес на экране аппаратного кошелька, а не компьютера: устройство показывает адрес, для которого оно действительно подпишет транзакцию.
• Добавьте официальные сайты в закладки и открывайте их из закладок, а не из рекламы или ссылок.
• Не доверяйте странице только потому, что она выглядит знакомо. В этой атаке код раздавали настоящие сайты.
• Обновите телефон: Report URI посоветовала пользователям iPhone обновиться до iOS 18.7.3 или 26.3 либо более новой версии.
Что каждая биржа указывает на своих страницах помощи (— означает, что мы там этого не нашли):
| Биржа | Адресная книга / белый список | 2FA при выводе | Антифишинговый код |
|---|---|---|---|
| Bybit | Адресная книга для вывода; настройка вывода только на сохранённые адреса | Да, коды из email и приложения-аутентификатора | Да |
| OKX | Allowlist (белый список): вывод только на сохранённые адреса; по желанию 24-часовая блокировка новых адресов | Да | Да |
| Bitget | Whitelisting (белый список): вывод только на сохранённые адреса | Да | Да |
| MEXC | Withdrawal Whitelist (белый список для вывода): вывод только на адреса из белого списка; 24-часовое ожидание для новых адресов | Да | Да |
| BloFin | Вывод только на адреса из белого списка и 24-часовая блокировка новых адресов (в документации API) | Да, коды из email и приложения-аутентификатора | Да |
| Toobit | Withdrawal Address Allowlist (белый список адресов для вывода): вывод только на адреса из белого списка | Да | Да |
| OrangeX | Белый список адресов для вывода | Да, коды из email и приложения-аутентификатора | — |
Настройки меняются, поэтому, прежде чем на что-то из этого полагаться, проверьте страницу безопасности в своём аккаунте. Rebatly никогда не запрашивает ваши API-ключи, пароли, сид-фразы или коды 2FA и никогда не просит вас отправить криптовалюту. Для получения рибейтов от вас не требуется ничего, кроме регистрации по нашей ссылке или коду. Если кто-то, представляясь Rebatly, просит их у вас, не отвечайте и свяжитесь с нами через сайт. Подробнее — в наших гайдах о взломе Lighter, краже аккаунтов на криптобиржах и утечках данных бирж и мошеннических сообщениях. Это общая информация о безопасности, а не финансовая рекомендация.
Что будет дальше
• Optimizely: сообщает, что продолжает расследование и связалась с затронутыми клиентами; на её странице статуса указано «Monitoring».
• Report URI: продолжает отслеживать кошельки злоумышленника и обновлять свой разбор. Компания посоветовала клиентам Optimizely поискать в своём коде домен злоумышленника и сменить пользователей и токены.
• Ledger: не объявляла о дальнейших шагах помимо своего заявления.
Мы обновим эту статью, когда Optimizely, Report URI и Ledger опубликуют новую информацию.
Торгуйте с меньшими комиссиями
На какой бы бирже вы ни торговали, каждая сделка облагается комиссией. Зарегистрируйтесь через Rebatly, и часть каждой торговой комиссии будет возвращаться вам: до 50% на Bybit и Bitget, до 40% на BloFin и OKX, до 60% на MEXC и до 65% на фьючерсах OrangeX. На Toobit код Rebatly даёт до 60%, рибейт начисляет сам Toobit, а BloFin сам начисляет свои до 40% каждый час; остальные рибейты выплачиваются ежедневно в USDT. Подробности — в нашем гайде о том, как работает рибейт комиссии.
Эта статья носит новостной характер и не является финансовой рекомендацией. Rebatly — независимый партнёр; не является финансовой рекомендацией.
Возвращайте комиссию с каждой сделки
$10M+ рибейтов выплачено · Выплаты ежедневно в USDT · Никогда не просим пароль и API-ключи
Уже зарегистрировались? Проверьте привязку аккаунта и рибейт через бота @rebatlybot в Telegram или обратитесь в поддержку @rebatly.
🔔 Получайте уведомление в Telegram при каждой выплате рибейта: нажмите «Activate notifications» в @rebatlybot. Только начинаете торговать? Первая сделка за 5 шагов.
18 ноября 2026 года — опубликовано. Источники: Report URI, Optimizely, Ledger, CoinDesk, Cointelegraph, BleepingComputer, SecurityWeek, CSO Online, Decrypt, The Record, Tech Times, U.Today, StepSecurity, CoinCodex, CoinCentral, Bybit, OKX, Bitget, MEXC, BloFin, Toobit, OrangeX.